رقبا میتونن با بکلینکهای اسپم، ترافیک جعلی، حمله به صفحه ورود، کپی محتوا یا انتشار ادعاهای نادرست برای سایتتون دردسر درست کنن. بعضی از این کارها فقط گزارشهای آماری رو شلوغ میکنن، ولی بعضیها ممکنه امنیت، دسترسی کاربران یا اعتبار برندتون رو هدف بگیرن. برای همین باید بدونید هر نشونه چه معنایی داره و برای هر مشکل چه واکنشی منطقیتره.
توی این مقاله ۱۰ مورد از رایجترین کارهای مخرب رقبا روی سایت رو بررسی میکنیم. در کنارش یاد میگیرید چطور حمله واقعی رو از یک افت عادی تشخیص بدید، چه مدارکی نگه دارید و از کجا بررسی رو شروع کنید. نکته مهم اینه که هر افت رتبه، قطعی یا لینک ناشناسی نشونه حمله نیست. خیلی وقتها ایراد فنی، تغییرات سایت یا رفتار طبیعی کاربران دلیل اصلیه.
کارهای مخرب رقبا روی سایت دقیقاً یعنی چی؟
منظور از کار مخرب، اقدامی عمدیه که یک نفر برای آسیبزدن به امنیت، سئو، آمار، اعتبار یا فروش سایتتون انجام میده. این اقدام ممکنه مستقیم باشه؛ مثلاً فرستادن درخواستهای زیاد برای از دسترس خارجکردن سایت. گاهی هم غیرمستقیمه؛ مثل ساخت لینکهای بیکیفیت یا انتشار یک ادعای جعلی با نام برندتون.
ولی افت بازدید بهتنهایی حمله رو ثابت نمیکنه. تغییر رتبه ممکنه از رقابت طبیعی، تغییر نیاز کاربران، مشکل ایندکس، کندی سایت یا تغییر محتوا بیاد. افت فروش هم همیشه به معنی افت سئو نیست؛ شاید مسیر خرید خراب شده، قیمت تغییر کرده یا کاربران توی اون بازه کمتر خرید میکنن.
سایتهای پربازدید، فروشگاههای درآمدزا و برندهای شناختهشده بیشتر احتمال داره هدف قرار بگیرن. حمله هدفمند زمان و هزینه میخواد. پس معمولاً کسی برای سایتی که تازه راه افتاده و هنوز ورودی یا درآمد زیادی نداره، یک عملیات پیچیده و پرهزینه اجرا نمیکنه.
۱۰ روش رایج آسیبزدن رقبا به سایت
ساخت بکلینکهای اسپم و سئوی منفی
بکلینک یعنی لینکی که یک سایت دیگه به سایت شما میده. اگه این مفهوم براتون جدیده، اول راهنمای بکلینک و تأثیرش روی سئو رو بخونید. سئوی منفی هم به تلاش عمدی برای آسیبزدن به وضعیت سایت در نتایج جستجو گفته میشه. ساخت تعداد زیادی لینک اسپم یکی از روشهای شناختهشده این کاره.
لینکهایی از سایتهای نامرتبط، صفحههای خودکار، دامنههای ناشناس یا انکرتکستهای عجیب میتونن مشکوک باشن. انکرتکست همون نوشته قابلکلیکیه که لینک روی اون قرار گرفته. بااینحال، دیدن چند لینک بیکیفیت دلیل کافی برای نگرانی نیست. سایتها بهطور طبیعی هم لینکهای نامناسب دریافت میکنن و موتورهای جستجو ممکنه خیلی از اونها رو نادیده بگیرن.
اگه تعداد زیادی لینک غیرعادی توی مدت کوتاه ساخته شده، افت مهمی همزمان رخ داده یا اخطار مشخصی دریافت کردید، لینکها رو دقیقتر بررسی کنید. ابزار Disavow به گوگل میگه بعضی لینکها رو در ارزیابی سایتتون حساب نکنه. استفاده اشتباه از این ابزار ممکنه به لینکهای سالم هم آسیب بزنه؛ پس فقط وقتی شواهد کافی دارید سراغش برید. آموزش حذف بکلینک اسپم با Disavow Links مراحل این کار رو توضیح میده.
فرستادن بازدید و رباتهای جعلی
ترافیک جعلی یعنی بازدیدهایی که کاربر واقعی پشت اونها نیست. رباتها میتونن صفحههای مختلف رو باز کنن و توی ابزار آمارگیری بهشکل بازدیدکننده دیده بشن. نتیجه اینه که آمار بازدید بالا میره، ولی فروش، ثبتنام یا تعامل واقعی تغییری نمیکنه.
برای تشخیص این وضعیت، فقط تعداد بازدید رو نبینید. منبع ورودی، کشور، زمان حضور، صفحههای دیدهشده و نرخ انجام کارهای مهم رو کنار هم بذارید. جهش ناگهانی بازدید از یک منبع ناشناس، با زمان حضور خیلی کوتاه و بدون هیچ خرید یا ثبتنامی، ارزش بررسی داره.
هیچ ابزار آمارگیری همه رباتهای پیشرفته رو با دقت کامل تشخیص نمیده. بهتره داده چند منبع رو مقایسه کنید؛ مثلاً آمار سایت، گزارش سرور و نتیجه واقعی فروش. اگه ابزار آمارگیری یک جهش بزرگ نشون میده ولی درخواستهای سرور یا دادههای تجاری همون الگو رو ندارن، احتمالاً بخشی از داده آلوده یا اشتباهه.
اجرای حمله DDoS و از دسترس خارجکردن سایت
حمله DDoS یا «محرومسازی از سرویس توزیعشده» یعنی تعداد زیادی دستگاه همزمان درخواستهای سنگین به سایت میفرستن. این حجم درخواست میتونه منابع سرور رو پر کنه و باعث کندی، خطا یا قطعی سایت بشه. فرقش با افزایش طبیعی بازدید اینه که درخواستها معمولاً الگوی غیرعادی دارن و بدون تعامل مفید تکرار میشن.
کندی ناگهانی، خطاهای مکرر سرور، مصرف غیرعادی پردازنده و حافظه یا افزایش شدید درخواست به یک آدرس خاص میتونه نشونه حمله باشه. برای بررسی دقیقتر، گزارش دسترسی سرور یا Access Log رو ببینید. این گزارش فهرست درخواستهایی رو نشون میده که به سرور رسیده. راهنمای بررسی Access Log کمک میکنه با این گزارش آشنا بشید.
اگه سایت زیر حملهست، سریع با شرکت هاست تماس بگیرید. محدودسازی نرخ درخواستها، فایروال برنامه وب و سرویسهای محافظت در برابر DDoS میتونن اثر حمله رو کمتر کنن. انتخاب راهحل به محل سرور، نوع ترافیک و تنظیمات فنی سایتتون بستگی داره؛ پس یک نسخه ثابت برای همه سایتها مناسب نیست.
کپیکردن و بازنشر محتوای سایت
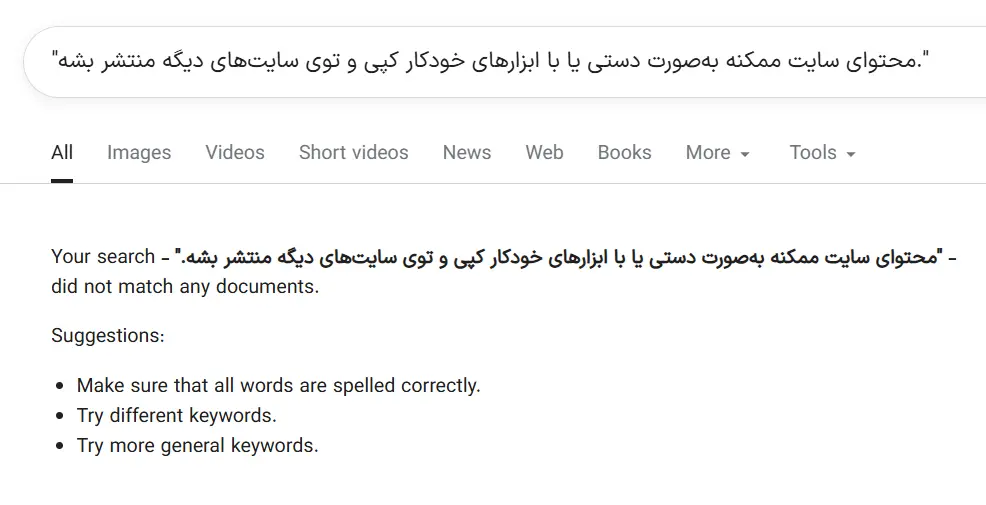
محتوای سایت ممکنه بهصورت دستی یا با ابزارهای خودکار کپی و توی سایتهای دیگه منتشر بشه. برای پیداکردنش، یک جمله خاص از مقاله رو داخل گیومه توی گوگل جستجو کنید. عنوان مقاله، نام محصول و عبارتهای اختصاصی برندتون رو هم هرچند وقت یکبار بررسی کنید.
گوگل برای تشخیص نسخه اصلی فقط به تاریخ ظاهری صفحه نگاه نمیکنه. سابقه انتشار، نحوه پیداشدن محتوا، اعتبار صفحه و نشونههای مختلف دیگه هم میتونن نقش داشته باشن. بااینحال، هیچ تضمینی نیست که سیستم همیشه و در هر شرایطی نسخه اصلی رو بیاشتباه تشخیص بده.
انتشار منظم، لینکسازی داخلی و ثبت سریع صفحه توی ساختار سایت کمک میکنه منبع محتوا روشنتر باشه. اگه یک سایت بخش بزرگی از محتوا یا محصول اختصاصی شما رو بدون اجازه منتشر کرده و این کار آسیب واقعی زده، مدارک انتشار و مالکیت رو جمع کنید. بعد از مسیر تماس سایت، شرکت میزبانی یا فرایند قانونی و معتبر گزارش محتوا اقدام کنید.
ثبت گزارش نادرست کپیرایت
گاهی یک نفر ادعا میکنه محتوای شما حق نشر اون رو نقض کرده و برای حذف صفحه از نتایج جستجو گزارش میده. گزارش معتبر ممکنه باعث محدودشدن نمایش یک صفحه بشه، ولی صرف ارسال گزارش به معنی درستبودن ادعا نیست.
اگه چنین اخطاری دریافت کردید، عجله نکنید. تاریخ ساخت و انتشار محتوا، فایلهای اولیه، قراردادها، فاکتورها، مجوزها، سابقه ویرایش و اطلاعات سازنده اثر رو نگه دارید. برای محصول اختصاصی، فایلهای طراحی و تاریخچه توسعه هم میتونن به روشنشدن مالکیت کمک کنن.
متن اخطار و صفحه مورد اعتراض رو دقیق بخونید و فقط از مسیر رسمی معرفیشده توی همون اخطار پاسخ بدید. اگه مطمئن نیستید حق با کدوم طرفه یا موضوع میتونه پیامد حقوقی داشته باشه، از یک متخصص حقوقی آشنا با حق نشر کمک بگیرید. ارائه پاسخ نادرست یا ادعای بدون مدرک ممکنه مشکل رو جدیتر کنه.
۶. ایجاد کلیکها و جستجوهای جعلی
کلیک جعلی با بازدید جعلی فرق داره. توی بازدید جعلی، ربات ممکنه مستقیم وارد سایت بشه. توی کلیک جعلی، ربات عبارتی رو توی موتور جستجو وارد میکنه، نتیجه سایتتون رو میبینه و روی اون کلیک میکنه. این کار میتونه گزارش عملکرد سرچ کنسول رو با عبارتهای عجیب و نامرتبط شلوغ کنه.
اگه نام دامنه شما کنار عبارتهای چینی، ژاپنی یا کاملاً نامرتبط جستجو شده باشه، ممکنه گوگل سایتتون رو برای اون عبارت نمایش بده. به همین دلیل، وجود یک عبارت عجیب توی گزارش لزوماً به معنی هکشدن یا هدفگرفتن قطعی سایت نیست.
نمیشه فقط از روی چند کلیک نتیجه گرفت که رتبه سایت پایین میاد. سیستم رتبهبندی گوگل به نشونههای زیادی وابستهست و جزئیات وزن هر نشونه عمومی نیست. بهجای تمرکز روی حدسها، روند کلی نمایش، کلیک، رتبه صفحههای مهم و کیفیت واقعی ورودی رو بررسی کنید. اگه افتی رخ داده، دلایل فنی و محتوایی رو همزمان کنار فرض حمله بسنجید.
ساخت رفتار جعلی داخل سایت
بعضی رباتها فقط صفحه رو باز نمیکنن. اونها میتونن اسکرول کنن، روی دکمهها بزنن و چند صفحه رو پشتسرهم ببینن. این رفتار ممکنه شبیه کار یک بازدیدکننده واقعی به نظر بیاد و تشخیصش برای ابزارهای ساده سخت باشه.
این داده جعلی بیشتر از همه روی نقشه حرارتی و تحلیل رفتار کاربر اثر میذاره. نقشه حرارتی یا Heatmap نمایی تصویریه که نشون میده کاربران بیشتر روی کدوم بخشها کلیک کردن یا تا کجای صفحه پایین رفتن. اگه صدها ربات روی یک دکمه کلیک کنن، ممکنه فکر کنید اون بخش برای کاربران مهمه و طراحی سایت رو براساس یک نتیجه اشتباه تغییر بدید.
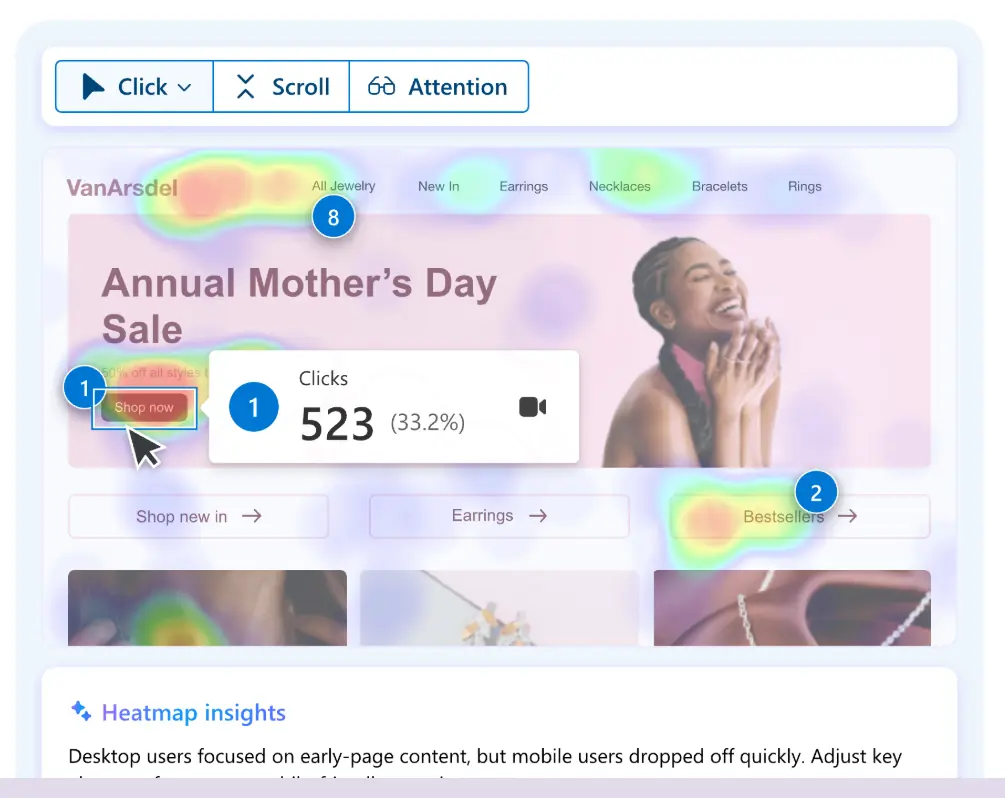
قبل از هر تصمیم بزرگ، داده رفتاری رو با نتیجههای واقعی مقایسه کنید. ببینید کلیکها به خرید، ثبتنام، ارسال فرم یا گفتوگوی واقعی رسیده یا نه. تصمیم مهم رو فقط با یک نقشه حرارتی یا یک نمودار نگیرید. چند بازه زمانی و چند منبع داده رو کنار هم بذارید.
حمله به صفحه ورود و حدسزدن رمز عبور
حمله Brute Force یا «حدس مداوم رمز عبور» یعنی ربات ترکیبهای مختلف نام کاربری و رمز رو پشتسرهم امتحان میکنه تا وارد سایت بشه. حتی اگه ورود موفق نباشه، تعداد زیاد درخواستها میتونه منابع سرور رو مصرف کنه.
اول یک رمز بلند و منحصربهفرد برای هر حساب مدیریتی بسازید. بعد ورود دومرحلهای رو فعال کنید. ورود دومرحلهای یعنی بعد از رمز، یک کد یا تأیید جداگانه هم لازمه. نام کاربری پیشفرض و قابلحدس هم انتخاب نکنید.
محدودکردن تلاشهای ورود باعث میشه یک آیپی بعد از چند بار واردکردن اطلاعات اشتباه، برای مدتی مسدود بشه. افزونه امنیتی معتبر یا تنظیمات امنیتی هاست میتونه این کار رو انجام بده. گزارش ورودهای ناموفق رو هم بررسی کنید تا افزایش ناگهانی تلاشها رو زودتر ببینید.
ساخت کامنت و بکلینک اسپم با نام برند
ممکنه یک نفر با نام برندتون توی سایتهای دیگه کامنت اسپم بذاره و داخل اون به سایت شما لینک بده. این کار گزارش بکلینکها رو شلوغ میکنه و شاید برای مخاطبی که کامنت رو میبینه، برداشت بدی بسازه.
اول مشخص کنید کامنت واقعاً از طرف تیم شما منتشر شده یا نه. آدرس صفحه، زمان انتشار، متن کامنت و لینک مقصد رو ثبت کنید. اگه صفحه شناختهشدهست و امکان تماس با مدیرش هست، محترمانه درخواست حذف یا اصلاح بدید. برای تعداد کمی کامنت بیاهمیت توی سایتهای ناشناس، معمولاً لازم نیست زمان زیادی صرف کنید.
اگه لینکهای مشکوک زیاد شدن، روند رشد دامنههای لینکدهنده رو بررسی کنید. تعداد، کیفیت و زمان ایجاد لینکها از دیدن یک نمونه مهمتره. هر لینک ناشناسی رو مخرب فرض نکنید و بدون بررسی سراغ ردکردن گروهی لینکها نرید.
انتشار نظر و ادعای جعلی علیه برند
ساخت حساب جعلی و انتشار تجربه منفی ساختگی میتونه اعتماد به برند رو هدف بگیره. ولی نباید هر انتقادی رو جعلی بدونید. مشتری واقعی هم ممکنه ناراضی باشه و حق داره تجربه خودش رو مطرح کنه.
بهجای بحثکردن، یک پاسخ کوتاه و محترمانه بنویسید. از فرد بخواید شماره سفارش، شماره تیکت یا اطلاعاتی بده که امکان پیگیری مشکل رو فراهم کنه. اطلاعات شخصی مشتری رو توی پاسخ عمومی درخواست نکنید؛ یک راه ارتباطی خصوصی و امن در اختیارش بذارید.
اگه فرد اطلاعات لازم رو ارائه کرد، مشکل رو واقعاً پیگیری کنید. اگه پاسخ نداد، مخاطبان میبینن که برند برای حل مسئله آماده بوده. وقتی محتوا شامل جعل هویت، تهدید، افشای اطلاعات خصوصی یا ادعای زیانبار جدی میشه، مدارک رو نگه دارید و از ابزار گزارش همون پلتفرم استفاده کنید. برای پیگیری حقوقی هم بهتره نظر متخصص رو بگیرید.
از کجا بفهمیم رقیب به سایتمون حمله کرده؟
هیچ نشونهای بهتنهایی حمله رو ثابت نمیکنه. ولی وقتی چند نشونه همزمان و بدون دلیل داخلی روشن دیده میشن، بررسی دقیقتر منطقیه.
- افت ناگهانی رتبه و ورودی گوگل: بهخصوص وقتی فقط چند صفحه مهم افت کردن و تغییر فنی یا محتوایی مشخصی ندارید.
- افزایش غیرعادی بکلینکها: تعداد زیادی دامنه ناشناس توی یک بازه کوتاه به سایت لینک میدن.
- عبارتهای نامرتبط در سرچ کنسول: عبارتهایی با زبان یا موضوع نامرتبط بهطور ناگهانی زیاد میشن.
- جهش بازدید بدون افزایش تعامل: بازدید بالا میره، ولی فروش، ثبتنام، تماس یا زمان حضور رشد نمیکنه.
- کندی و قطعی غیرعادی: منابع سرور بدون تغییر معمول کسبوکار مصرف میشن و درخواستهای تکراری بالا میرن.
- افزایش تلاشهای ورود ناموفق: گزارش امنیتی تعداد زیادی تلاش ورود از آیپیهای مختلف نشون میده.
- شکایتهای مشابه و بدون مدرک: چند حساب تازهساختهشده در مدت کوتاه متنهای یکسان یا خیلی شبیه منتشر میکنن.
قبل از متهمکردن رقبا چه چیزهایی رو بررسی کنیم؟
قبل از اینکه اسم یک رقیب رو مطرح کنید، علتهای عادیتر رو کنار بذارید. اتهام بدون مدرک ممکنه به اعتبار خودتون آسیب بزنه و مسیر پیداکردن مشکل واقعی رو هم طولانی کنه.
- نوسان نتایج گوگل: رتبهها ثابت نیستن و ممکنه با تغییر رقبا، محتوا یا سیستمهای جستجو جابهجا بشن.
- وضعیت فنی و هاست: کندی سرور، کمبود منابع، خطای پایگاه داده و تنظیم اشتباه کش رو بررسی کنید.
- ایندکس و تنظیمات سئو: تگ noindex، فایل robots.txt، نقشه سایت و آدرسهای canonical رو ببینید. canonical آدرسیه که نسخه اصلی یک صفحه رو به موتور جستجو معرفی میکنه.
- تغییرات محتوا و سایت: حذف متن، تغییر آدرس، تعویض قالب یا نصب افزونه ممکنه روی عملکرد اثر بذاره. تأثیر تغییر قالب وردپرس روی سئو نمونههای مهم این موضوع رو توضیح میده.
- رفتار طبیعی بازار: تعطیلات، فصل فروش، تغییر قیمت و کاهش تقاضا میتونن بازدید و درآمد رو جابهجا کنن.
بعد از دیدن نشونههای مشکوک چه کار کنیم؟
- آروم بمونید و زمان شروع مشکل رو پیدا کنید. تاریخ افت، قطعی یا افزایش درخواستها رو با آخرین تغییرات سایت مقایسه کنید.
- مدرک نگه دارید. از گزارشها خروجی بگیرید و آدرسها، زمانها، آیپیها، ایمیلها و پیامهای مربوط رو ثبت کنید.
- امنیت حسابها رو بررسی کنید. رمزهای مهم رو عوض کنید، ورود دومرحلهای رو فعال کنید و حسابهای مدیریتی ناشناس رو ببندید.
- گزارشها رو با هم مقایسه کنید. داده سرچ کنسول، ابزار آمارگیری، فروش و گزارش سرور باید کنار هم بررسی بشن.
- علتهای داخلی رو کنار بذارید. خطاهای فنی، تغییرات قالب و افزونه، وضعیت هاست و تنظیمات سئو رو بررسی کنید.
- براساس نوع مشکل اقدام کنید. برای ورود مشکوک سراغ کنترل امنیت برید، برای ترافیک سنگین با هاست هماهنگ بشید و برای ادعای کپیرایت مدارک مالکیت رو آماده کنید.
- نتیجه رو زیر نظر بگیرید. بعد از هر تغییر، زمان و نتیجه اون رو ثبت کنید تا بفهمید کدوم اقدام مؤثر بوده.
برای پیشگیری از آسیب رقبا چه کارهایی لازمه؟
پیشگیری فقط نصب یک افزونه نیست. باید نسخه سالمی برای بازیابی داشته باشید، دسترسیها رو کنترل کنید و تغییرات مهم رو زود ببینید.
- نسخه پشتیبان منظم بگیرید: فایلها و پایگاه داده رو ذخیره کنید و مطمئن بشید نسخه پشتیبان واقعاً قابلبازیابیه.
- وردپرس، قالب و افزونهها رو بهروز نگه دارید: نسخههای قدیمی ممکنه ایرادهای امنیتی شناختهشده داشته باشن. افزونه و قالب بدون استفاده رو هم حذف کنید.
- رمز قوی و ورود دومرحلهای داشته باشید: برای حسابهای مختلف یک رمز تکراری نذارید.
- تلاش ورود رو محدود کنید: بعد از چند تلاش ناموفق، آیپی رو موقتاً مسدود کنید.
- سرور و ترافیک رو پایش کنید: مصرف منابع، خطاها، درخواستها و جهشهای غیرعادی رو زیر نظر بگیرید.
- بکلینکها رو دورهای ببینید: دنبال روندهای عجیب باشید، نه اینکه برای هر لینک ناشناس واکنش فوری نشون بدید.
- مدارک محتوا و محصول رو نگه دارید: فایل اولیه، تاریخچه ویرایش، قرارداد و مجوزها توی اختلافهای احتمالی کاربرد دارن.
- برای شکایتها روش مشخص داشته باشید: معلوم کنید چه کسی پاسخ میده، چه اطلاعاتی درخواست میشه و چه زمانی موضوع به بخش حقوقی میره.
بهروزرسانی منظم فقط برای امنیت نیست و میتونه کیفیت و عملکرد سایت رو هم بهتر نگه داره. توی راهنمای اهمیت بهروزرسانی سایت جزئیات بیشتری درباره این کار میخونید.
کدوم اقدامها برای سایت شما اولویت بیشتری دارن؟
اگه سایتتون تازه راه افتاده
اول امنیت پایه رو درست کنید: رمز قوی، ورود دومرحلهای، محدودیت تلاش ورود، بهروزرسانی و نسخه پشتیبان. بعد بیشتر وقتتون رو روی محتوای مفید، تجربه کاربر و جذب مخاطب واقعی بذارید. هر لینک ناشناس یا بازدید عجیب رو حمله فرض نکنید.
برای سایت تازه، معمولاً خطاهای داخلی و کمبود محتوا تهدید بزرگتری از عملیات پیچیده رقبا هستن. یک پایه فنی سالم بسازید و شاخصهای اصلی رو ماهبهماه ثبت کنید تا بعداً امکان مقایسه داشته باشید.
اگه سایتتون پربازدید یا درآمدزاست
پایش منظم امنیت، سرور، برند و دادههای سئو برای شما مهمتره. هشدار مصرف منابع، گزارش ورود، نسخه پشتیبان خارج از سرور و سطح دسترسی اعضای تیم رو جدیتر تنظیم کنید.
یک برنامه واکنش هم بنویسید. مشخص کنید موقع قطعی چه کسی با هاست تماس میگیره، چه کسی به شکایت عمومی پاسخ میده و نسخه پشتیبان چطور بازیابی میشه. وقتی بحران شروع شده، زمان خوبی برای پیداکردن رمزها و مسئول هر کار نیست.
چرا نباید هر افتی رو به کارهای مخرب رقبا ربط بدیم؟
اجرای یک حمله هدفمند و مداوم هزینه، ابزار و زمان میخواد. از نظر اقتصادی، این کار بیشتر برای هدفی جذابه که بازدید، درآمد یا سهم قابلتوجهی از بازار داره. پس اگه سایتتون تازه شروع کرده، معمولاً بهتره اول خطاهای فنی، کیفیت محتوا و نیاز واقعی کاربران رو بررسی کنید.
سابقه و اعتبار دامنه هم مهمه. سایتی که سالها محتوای مفید منتشر کرده، مخاطب واقعی داره و از منابع معتبر لینک گرفته، معمولاً با چند لینک اسپم یا تعدادی کلیک عجیب بهسادگی از بین نمیره. اعتبار واقعی با یک اتفاق کوچک ساخته یا نابود نمیشه.
اگه همه انرژیتون صرف ترس از رقبا بشه، از کارهایی جا میمونید که واقعاً رشد میسازن. محتوای بهتر، محصول مفیدتر، پشتیبانی درست و امنیت پایه معمولاً ارزش بیشتری دارن. مراقبت لازمه، ولی حساسیت بیشازحد باعث تصمیمهای عجولانه میشه.
جمعبندی
کارهای مخرب رقبا روی سایت میتونه از بکلینک اسپم و ترافیک جعلی تا حمله DDoS، تلاش برای ورود و آسیب به اعتبار برند گسترده باشه. واکنش درست از تشخیص نوع مشکل شروع میشه. اول مدرک جمع کنید، بعد علتهای داخلی رو کنار بذارید و در نهایت راهحل متناسب با همون مشکل رو اجرا کنید.
اگه سایتتون تازهکاره، امنیت پایه، نسخه پشتیبان و رشد واقعی رو در اولویت بذارید. اگه کسبوکارتون بزرگتره، پایش منظم و برنامه واکنش به بحران رو هم اضافه کنید. سایت قوی مثل درختیه که بهمرور ریشه میگیره؛ هرچه سابقه، محتوای مفید و اعتماد واقعی بیشتری بسازید، تکاندادنش با چند اقدام مخرب سختتر میشه.
سؤالهای رایج
آیا رقیب میتونه رتبه سایت ما رو پایین بیاره؟
بعضی اقدامها ممکنه برای سایت دردسر درست کنن، ولی هر افت رتبهای نتیجه حمله رقیب نیست. مشکل فنی، تغییر محتوا، رقابت طبیعی و نوسان نتایج هم میتونن باعث افت بشن. قبل از نتیجهگیری، چند منبع داده و تغییرات سایتتون رو بررسی کنید.
آیا هر بکلینک اسپم رو باید رد کنیم؟
نه. موتورهای جستجو ممکنه خیلی از لینکهای بیکیفیت رو نادیده بگیرن و استفاده اشتباه از ابزار Disavow میتونه به لینکهای سالم آسیب بزنه. وقتی الگوی گسترده و غیرعادی، اخطار مشخص یا شواهد کافی دارید، بررسی تخصصی منطقیتره.
برای مقابله با ترافیک جعلی چه کاری انجام بدیم؟
آمار سایت، گزارش سرور و نتیجههای واقعی مثل فروش و ثبتنام رو با هم مقایسه کنید. منبع ورودی، کشور، زمان حضور و الگوی درخواستها رو ببینید. اگه ترافیک به سرور فشار میاره، از شرکت هاست و ابزارهای امنیتی برای محدودکردن درخواستهای مشکوک کمک بگیرید.
چطور با نظر یا شکایت جعلی درباره برند برخورد کنیم؟
آروم و محترمانه پاسخ بدید و شماره سفارش یا تیکت بخواید تا مشکل قابلپیگیری بشه. اطلاعات شخصی رو توی فضای عمومی نگیرید. اگه جعل هویت، تهدید یا ادعای زیانبار جدی دیده میشه، مدارک رو نگه دارید و از مسیر گزارش پلتفرم یا مشاوره حقوقی اقدام کنید.
برای یک سایت تازهکار کدوم اقدام امنیتی مهمتره؟
بهروزرسانی وردپرس، قالب و افزونهها، رمز منحصربهفرد، ورود دومرحلهای، محدودکردن تلاش ورود و نسخه پشتیبان قابلبازیابی مهمترین شروع هستن. بعد از این موارد، روی تولید محتوای مفید و جذب مخاطب واقعی تمرکز کنید.
منبع این مقاله: کارهای مخرب رقبا روی سایت؛ نشونهها و راهکارها
این خبر را در ایران وب سازان مرجع وب و فناوری دنبال کنیداین مطلب از سایت میهن وردپرس گردآوری شده و صرفا چهت اگاه سازی است.